Daftar isi
Kasus ini menjadi peringatan bagi konsumen dan pelaku industri untuk memeriksa rekam jejak produsen perangkat keras sebelum menghubungkan perangkat pintar ke jaringan internet rumah maupun kantor.
FAQ
Q: Apa itu backdoor XCPE pada Android TV box?
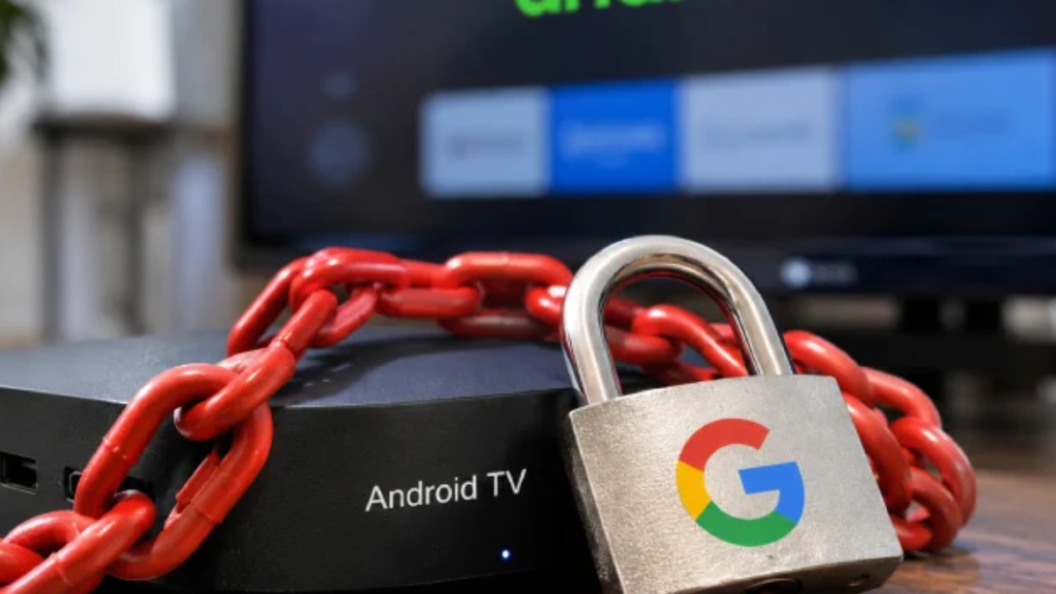
A: XCPE adalah backdoor yang menurut Techspot sengaja ditanam Videostrong Technology pada firmware lebih dari 1,3 juta Android TV box dan perangkat IoT. Malware ini mematikan Google Play Protect, mengambil alih hak akses setingkat sistem operasi, lalu memasukkan perangkat ke jaringan botnet global.
Q: Perangkat apa saja yang terdampak backdoor XCPE?
A: Google Threat Intelligence Group dan Synthient menemukan sedikitnya 182 model perangkat terinfeksi. Daftarnya mencakup set-top box seperti Mecool KTI, TV box white-label, mesin karaoke, papan iklan digital, dan perangkat kesehatan digital. TrendMicro mencatat jumlah perangkat terinfeksi bisa mencapai 1,47 juta unit di lebih dari 170 negara.
Q: Bagaimana malware XCPE lolos dari sertifikasi Google?
A: Videostrong memakai teknik penyamaran kode agar malware lolos dari pengujian sertifikasi Google. Malware itu tetap tertidur selama evaluasi dan aktif otomatis setelah pengguna pertama kali menyalakan perangkat. Google kemudian mengumumkan pemutakhiran sistem pengujian sertifikasi Android untuk menjaga integritas firmware dari manipulasi pabrikan.
Q: Apa sanksi Google untuk Videostrong?
A: Google memutus seluruh kerja sama dengan Videostrong Technology. Perusahaan beserta anak perusahaannya dilarang membuat perangkat bersertifikasi Android di masa depan dan menyuplai perangkat lunak ke vendor Android lain. Google juga bekerja sama dengan kepolisian dan perusahaan keamanan siber untuk menutup domain command-and-control milik peretas.
Q: Apa pelajaran bagi konsumen dari kasus ini?
A: Kasus ini menjadi peringatan agar konsumen dan pelaku industri memeriksa rekam jejak produsen perangkat keras sebelum menghubungkan perangkat pintar ke jaringan internet rumah maupun kantor. Sumber tidak memuat langkah teknis untuk mengecek atau membersihkan perangkat yang sudah terinfeksi, sehingga pembaca perlu merujuk panduan resmi.
Aaf Afiatna (Aura Pet) adalah seorang WordPress Developer, Administrator IT, dan penggerak di balik infrastruktur berbagai portal media digital PT Arina Duta Sehati dan PT Arsyila Bintang Fortuna. Ia memiliki ketertarikan mendalam pada rekayasa sistem tingkat rendah, implementasi AI on-device, dan pengembangan proyek open-source seperti Neural Standby Kernel (NSK). Saat tidak sedang berurusan dengan server atau kode, ia aktif mengeksplorasi ekosistem Web3 dan berbagi wawasan melalui channel YouTube CryptoFansWorld.
Sumber: https://infotekno.net/backdoor-xcpe-android-tv-box-google-videostrong/