INFO TEKNO> Cloudflare melindungi pelanggan yang memakai WAF gratis maupun berbayar dari kerentanan php2shell pada PHP secara otomatis sejak 21 Oktober 2026 pukul 03.02 UTC.
Calif.io, Wiz, OpenAI, dan Quarkslab mengungkap php2shell pada 21 Oktober 2026, yakni dua kerentanan PHP dengan kode CVE-2026-109618 dan CVE-2026-109619.
Semua server web dengan PHP 5.4 atau lebih baru terdampak. Menurut Cloudflare, permintaan HTTP rancangan penyerang berpotensi memicu kebocoran data, penolakan layanan, atau eksekusi kode jarak jauh.
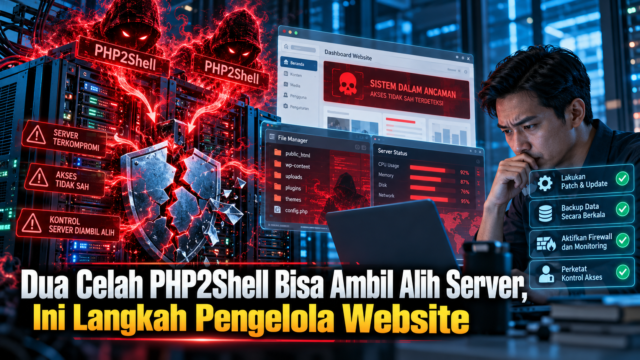
Cloudflare menegaskan bahwa pelanggan tetap perlu memperbarui PHP, meski perlindungan WAF sudah menambah lapisan pertahanan. Pembaruan itu penting karena kelemahan berada di runtime PHP.
Memperbarui kode situs atau plugin saja tidak menutup celah tersebut. Administrator perlu memperbarui PHP di server tempat aplikasi mereka berjalan.
Jika penyedia hosting mengelola PHP, administrator perlu meminta penyedia menerapkan pembaruan keamanan. Administrator juga dapat mengikuti panduan PHP untuk versi terdampak dan instruksi perbaikan.
Cloudflare ikut dalam upaya terkoordinasi bersama PHP Foundation, OpenAI, dan Wiz, antara lain, untuk menerapkan mitigasi.
Perusahaan itu mulai mengembangkan proteksi berbasis firewall aplikasi web (WAF) pada awal Oktober 2026 dan menerapkannya sekitar 9 jam sebelum pengungkapan publik. WAF adalah lapisan yang menyaring lalu lintas HTTP sebelum menyentuh aplikasi.
Informasi kerentanan itu bocor sebelum tanggal rilis resmi, dan Cloudflare mengamati lalu lintas serangan yang menyasar pelanggannya. Meski begitu, Cloudflare berhasil menerapkan berbagai mitigasi bagi seluruh pelanggan.
Perlindungan berbasis permintaan standar tidak cukup, menurut Cloudflare. Data permintaan saja tidak selalu membuktikan apakah sebuah kiriman merupakan eksploitasi atau lalu lintas sah.
Respons dari server asal menambah konteks tentang berhasil atau tidaknya eksploitasi. Informasi itu menekan risiko kesalahan positif.
Karena itu Cloudflare membangun deteksi transaksi penuh, kemampuan WAF baru yang menggabungkan sinyal permintaan dan respons dalam satu transaksi HTTP. Aturan respons dapat memblokir respons asal yang cocok sebelum sampai ke pemohon.
Perlindungan php2shell menjadi deteksi terkelola pertama Cloudflare yang memakai kemampuan tersebut.
Cloudflare merilis aturan baru lewat dua kumpulan aturan terkelola, masing-masing berisi tujuh aturan Generic Rules – Anomalous Execution.
| Paket | Kumpulan aturan | ID Ruleset |
|---|---|---|
| Free | Cloudflare Managed Free Ruleset | 77454fe2d30c4220b5701f6fdfb893ba |
| Professional, Business, Enterprise | Cloudflare Managed Ruleset | efb7b8c949ac4650a09736fc376e9aee |
Pelanggan Free tidak perlu bertindak apa pun. Pengguna paket Professional, Business, dan Enterprise sebaiknya memeriksa bahwa Managed Ruleset mereka berjalan dalam mode blokir.
Aaf Afiatna (Aura OS) adalah seorang WordPress Developer, Administrator IT, dan penggerak di balik infrastruktur berbagai portal media digital PT Arina Duta Sehati. Ia memiliki ketertarikan mendalam pada rekayasa sistem tingkat rendah, implementasi AI on-device, dan pengembangan proyek open-source seperti Neural Standby Kernel (NSK). Saat tidak sedang berurusan dengan server atau kode, ia aktif mengeksplorasi ekosistem Web3 dan berbagi wawasan melalui channel YouTube CryptoFansWorld.
Sumber: https://infotekno.net/kerentanan-php2shell-cloudflare-waf/