Daftar isi
Backdoor XCPE di 1,3 Juta Android TV Box, Google Putus Videostrong
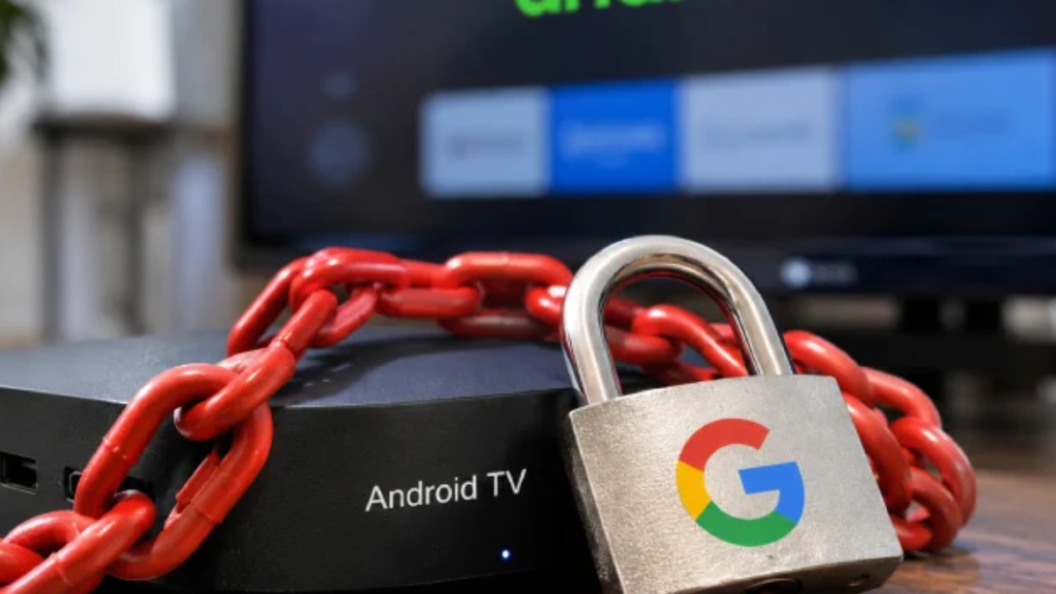
INFO TEKNO> Google memutus seluruh kerja sama dengan Videostrong Technology, produsen perangkat keras asal Shenzhen, China, setelah menemukan backdoor XCPE di firmware lebih dari 1,3 juta Android TV box dan perangkat IoT.
Videostrong terbukti sengaja menanamkan backdoor tersebut, menurut laporan Techspot yang dikutip detikINET pada Jumat, 6 November 2026. Kasus ini menunjukkan risiko supply chain attack, yakni ancaman siber yang datang langsung dari pabrikan resmi perangkat.
Google Threat Intelligence Group bersama lembaga riset siber Synthient menyelidiki kasus ini. Mereka menemukan sedikitnya 182 model perangkat yang terinfeksi backdoor tersebut.
Selain set-top box populer seperti Mecool KTI dan TV box white-label, malware itu muncul di mesin karaoke, papan iklan digital, dan perangkat kesehatan digital.
Untuk meloloskan malware dari pengujian sertifikasi Google, Videostrong memakai teknik penyamaran kode. Malware itu tetap tertidur selama evaluasi dan aktif otomatis setelah pengguna pertama kali menyalakan perangkat.
Setelah aktif, malware mematikan fitur keamanan Google Play Protect dan mengambil alih hak akses setingkat sistem operasi.
Perangkat korban lalu masuk ke jaringan botnet global. Pelaku memakai botnet itu untuk penipuan iklan dan pencurian data pribadi.
Malware juga merekam tombol yang diketik, mengambil tangkapan layar secara langsung, dan menjadikan perangkat node proxy ilegal.
Videostrong tidak hanya menjalankan botnet untuk kepentingan sendiri. Perusahaan itu juga menyewakan akses backdoor kepada sindikat kejahatan siber internasional demi keuntungan finansial.
Peretas pihak ketiga dapat menyuntikkan modul malware tambahan ke perangkat korban. Dalam beberapa kasus, satu Android TV box menjalankan hingga tiga layanan proxy perumahan ilegal sekaligus tanpa sepengetahuan pemiliknya.
Laporan TrendMicro mencatat jumlah perangkat terinfeksi bisa mencapai 1,47 juta unit di lebih dari 170 negara. Negara terdampak mencakup Amerika Serikat, Australia, Jerman, Brasil, Malaysia, dan Taiwan.
Untuk melumpuhkan jaringan botnet XCPE, Google bekerja sama dengan kepolisian internasional dan sejumlah perusahaan keamanan siber. Mereka menyita dan menutup domain command-and-control (C2) milik peretas.
Mitra Google mencakup Kepolisian Nasional Jepang (NPA), Lumen, HUMAN Security, Plume, Synthient, dan TrendAI.
Sebagai sanksi, Google melarang Videostrong dan seluruh anak perusahaannya membuat perangkat bersertifikasi Android di masa depan. Larangan itu juga mencakup penyediaan perangkat lunak untuk vendor Android lain.
Google juga mengumumkan pemutakhiran sistem pengujian sertifikasi Android. Pembaruan itu bertujuan menjaga integritas firmware perangkat IoT dan TV box dari potensi manipulasi pabrikan.
Aaf Afiatna (Aura Pet) adalah seorang WordPress Developer, Administrator IT, dan penggerak di balik infrastruktur berbagai portal media digital PT Arina Duta Sehati dan PT Arsyila Bintang Fortuna. Ia memiliki ketertarikan mendalam pada rekayasa sistem tingkat rendah, implementasi AI on-device, dan pengembangan proyek open-source seperti Neural Standby Kernel (NSK). Saat tidak sedang berurusan dengan server atau kode, ia aktif mengeksplorasi ekosistem Web3 dan berbagi wawasan melalui channel YouTube CryptoFansWorld.
Sumber: https://infotekno.net/backdoor-xcpe-android-tv-box-google-videostrong/