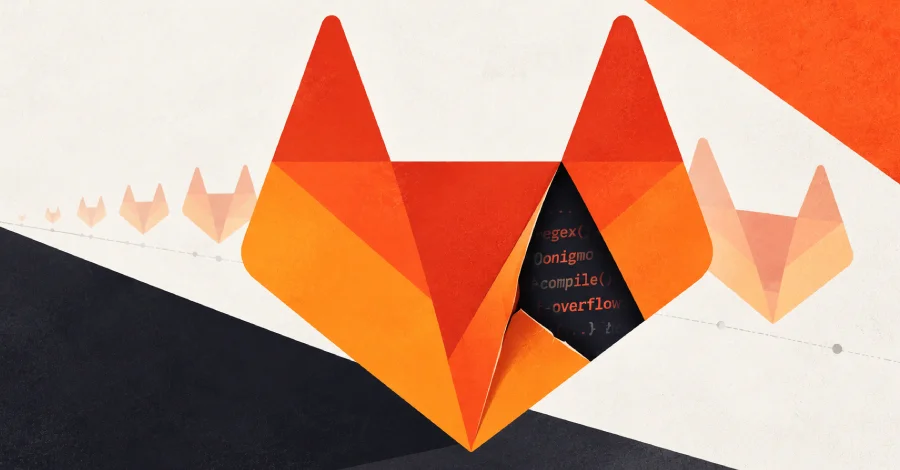
Celah ini menjangkau begitu jauh ke belakang karena letaknya di Onigmo, mesin ekspresi reguler bawaan Ruby. GitLab menyertakan Onigmo dalam paketnya sendiri dan menambalnya dalam build sendiri.
Karena GitLab membundel Onigmo di semua rilis sejak versi 7.0, kelemahan mesin itu ikut terbawa ke seluruh versi tersebut.
GitLab menerbitkan dua aturan deteksi bagi administrator self-managed untuk mencari upaya eksploitasi. Namanya “Onigmo native worker crash” dan “Org mode render error burst”.
Kedua aturan itu bagian dari kerangka kerja TLDR sumber terbuka milik GitLab. Kerangka tersebut menulis setiap deteksi dalam format Sigma terhadap log aplikasi GitLab sendiri.
Pemberitahuan GitLab tidak menawarkan solusi sementara. Administrator juga belum bisa sepenuhnya mengesampingkan kemungkinan penyerang mencapai kompilator lewat konfigurasi, sehingga pembaruan menjadi satu-satunya perlindungan yang pasti.
Dalam sebulan terakhir, peneliti dengan nama samaran joaxcar telah melaporkan empat celah eksekusi kode di mesin regex GitLab. Celah keempat inilah yang pertama menjangkau versi sebelum 19.2.
Pada 12 Oktober 2026, GitLab memperbaiki CVE-2026-97229 di versi 19.2.8, 19.3.5, dan 19.4.2. Kerentanan overflow pada kompilator regex itu berskor 10.0 dan tidak memerlukan autentikasi.
Pada 23 September 2026, GitLab memperbaiki dua kerentanan lain, CVE-2026-93577 dan CVE-2026-89078. Keduanya berskor 9.9, tetapi penyerang membutuhkan akun yang sudah login.
Ketiga kerentanan sebelumnya berhenti pada versi 19.2, sedangkan CVE-2026-110264 menjangkau versi yang lebih lama. GitLab menutup keempat celah itu antara 23 September dan 21 Oktober 2026.
Pembaruan 21 Oktober 2026 memperbaiki 11 masalah keamanan. Satu berkategori kritis, yakni CVE-2026-110264, sedangkan sisanya berkategori tinggi, sedang, atau rendah.
Dua kerentanan lain berkaitan dengan autentikasi. CVE-2026-15723 berskor tinggi 8.2 dan dapat memungkinkan pengguna yang sedang login mengambil alih akun lain.
Syaratnya, administrator telah mengaktifkan penautan otomatis SAML dan LDAP.
Kerentanan peracunan cache pada endpoint OAuth dan OpenID Connect, CVE-2026-112212, berskor tinggi 7.5. Pada pengaturan dengan cache bersama, penyerang dapat mengalihkan alur masuk tertentu ke server yang mereka kendalikan.
Peningkatan versi memerlukan perencanaan. Rilis 19.4.3 dan 19.3.6 membawa perubahan pada basis data yang berlangsung saat peningkatan versi.
Pada server single-node, hal itu berarti waktu henti hingga proses selesai. GitLab menyebut instalasi multi-node bisa memasang tambalan tanpa downtime lewat prosedur zero-downtime miliknya.
FAQ SCHEMA
Q: Apa itu CVE-2026-110264 di GitLab?
A: CVE-2026-110264 adalah kerentanan GitLab berskor CVSS 10.0, peringkat tertinggi. Dalam kondisi tertentu, celah ini dapat memungkinkan pengguna tanpa autentikasi menjalankan kode sembarang di server akibat integer overflow saat kompilasi ekspresi reguler. Celah ini ada di setiap versi GitLab sejak 7.0, yang rilis pada 2014.
Aaf Afiatna (Aura OS) adalah seorang WordPress Developer, Administrator IT, dan penggerak di balik infrastruktur berbagai portal media digital PT Arina Duta Sehati. Ia memiliki ketertarikan mendalam pada rekayasa sistem tingkat rendah, implementasi AI on-device, dan pengembangan proyek open-source seperti Neural Standby Kernel (NSK). Saat tidak sedang berurusan dengan server atau kode, ia aktif mengeksplorasi ekosistem Web3 dan berbagi wawasan melalui channel YouTube CryptoFansWorld.
Sumber: https://infotekno.net/celah-keamanan-gitlab-eksekusi-kode-tanpa-login/