Daftar isi
SD-WAN dan SASE: Standar Baru Arsitektur Jaringan Korporat dan Keamanan Cloud
INFO TEKNO> Transformasi digital yang masif membuat sebagian besar beban kerja (workload) perusahaan berpindah dari server fisik internal (on-premise) ke lingkungan cloud publik maupun hybrid cloud. Perubahan pola lalu lintas data ini membuat infrastruktur jaringan Wide Area Network (WAN) tradisional yang berbasis sirkuit sewa (seperti MPLS) mulai menghadapi kendala besar, baik dari segi biaya operasional, fleksibilitas, maupun tingkat kerumitan manajemennya.
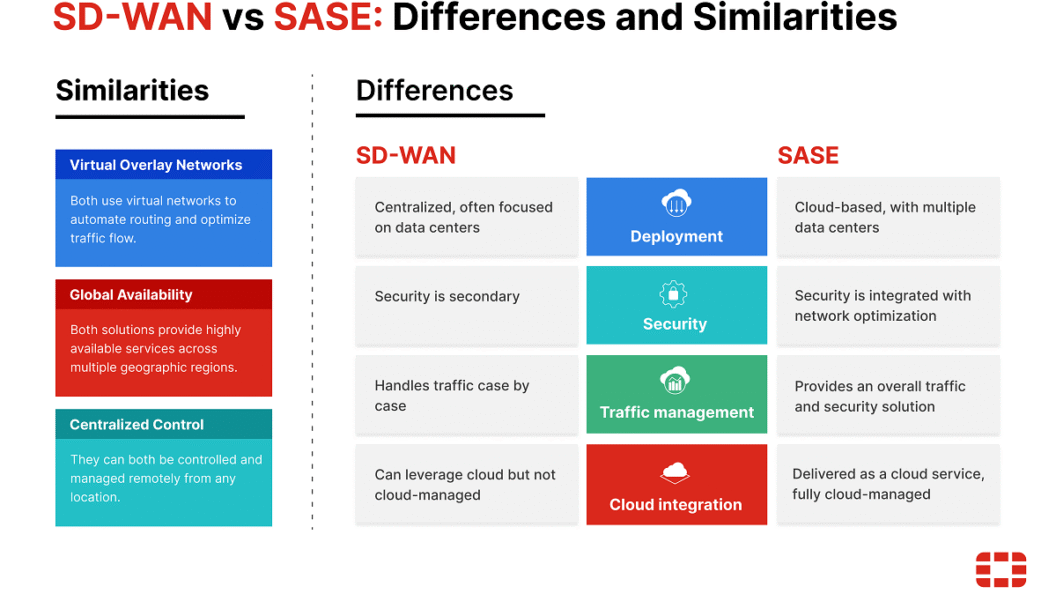
Untuk menjawab tantangan tersebut, industri teknologi mengadopsi standar arsitektur modern: SD-WAN (Software-Defined Wide Area Network) dan evolusi lanjutannya yang mengintegrasikan keamanan siber, yaitu SASE (Secure Access Service Edge).
Memahami Keterbatasan WAN Tradisional (MPLS)
Selama bertahun-tahun, jaringan korporat antar cabang mengandalkan MPLS (Multi-Protocol Label Switching) karena menawarkan keandalan dan kualitas layanan (QoS) yang tinggi. Namun, MPLS memiliki beberapa kelemahan fundamental di era modern:
-
Biaya Tinggi: Bandwidth MPLS berharga sangat mahal, terutama ketika perusahaan harus menghubungkan puluhan atau ratusan kantor cabang secara global.
-
Arsitektur Backhauling yang Tidak Efisien: Dalam jaringan tradisional, seluruh lalu lintas data dari kantor cabang harus ditarik terlebih dahulu ke data center pusat sebelum mengakses aplikasi berbasis cloud (seperti Microsoft 365, AWS, atau Google Cloud), yang menyebabkan latensi tinggi dan pemborosan bandwidth.
-
Kurangnya Agilitas: Penambahan jalur koneksi baru atau perubahan konfigurasi memakan waktu berminggu-minggu karena harus dilakukan secara manual di setiap perangkat router fisik.
Apa itu SD-WAN dan Cara Kerjanya?
SD-WAN memisahkan bidang kontrol (control plane) dari bidang data (data plane) pada perangkat jaringan menggunakan pendekatan berbasis perangkat lunak (software-defined). Dengan SD-WAN, pengelola jaringan dapat mengelola seluruh infrastruktur WAN secara terpusat melalui satu panel kontrol (dashboard).
Beberapa keunggulan utama SD-WAN meliputi:
-
Multi-Path Selection secara Real-Time: SD-WAN secara cerdas dapat mendistribusikan lalu lintas data melalui berbagai jenis koneksi yang tersedia secara bersamaan—baik itu koneksi fiber optik utama, broadband kabel, hingga cadangan seluler 4G/5G—berdasarkan kualitas jalur (latency, jitter, packet loss) saat itu.
-
Optimalisasi Akses Cloud (Direct Internet Access): Kantor cabang dapat langsung mengakses aplikasi cloud melalui internet lokal yang aman tanpa harus melewati pusat data perusahaan terlebih dahulu, sehingga menghemat bandwidth secara drastis.
-
Zero-Touch Provisioning (ZTP): Perangkat edge SD-WAN baru di cabang dapat dikonfigurasi secara otomatis dari jarak jauh hanya dengan mencolokkan kabel daya dan internet, mempercepat proses ekspansi jaringan.
Aaf Afiatna (Aura Pet) adalah seorang WordPress Developer, Administrator IT, dan penggerak di balik infrastruktur berbagai portal media digital PT Arina Duta Sehati dan PT Arsyila Bintang Fortuna. Ia memiliki ketertarikan mendalam pada rekayasa sistem tingkat rendah, implementasi AI on-device, dan pengembangan proyek open-source seperti Neural Standby Kernel (NSK). Saat tidak sedang berurusan dengan server atau kode, ia aktif mengeksplorasi ekosistem Web3 dan berbagi wawasan melalui channel YouTube CryptoFansWorld.
Sumber: https://infotekno.net/sd-wan-dan-sase-arsitektur-jaringan-korporat/