Daftar isi
Peretasan Berbasis AI Meningkat, Celah PHP Picu Layanan Offline
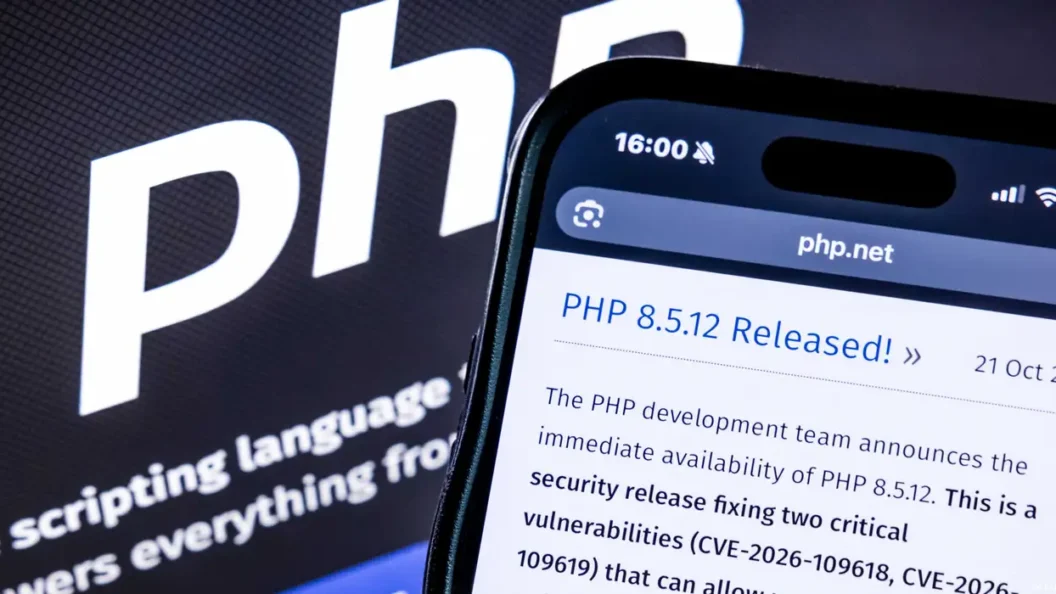
INFO TEKNO> Pada Rabu (21/10/2026), kabar dua kerentanan besar pada PHP, yang dipakai 70 persen situs web, mendorong pemerintah, rumah sakit, dan perusahaan menonaktifkan layanan digital. Pakar menilai ini baru awal gelombang peretasan berbasis AI.
PHP adalah bahasa pemrograman, sehingga satu celah di dalamnya berpotensi menjangkau banyak situs sekaligus. Penonaktifan layanan terjadi di berbagai negara sebagai langkah pencegahan, dan jutaan upaya mengeksploitasi kelemahan itu sudah berlangsung.
Rangkaian Celah dan Peretasan dalam Sepekan
Celah PHP hanya yang paling mencolok dari serangkaian pengungkapan dalam sepekan. Pada hari yang sama, muncul pengumuman bahwa sejumlah platform dan produk perangkat lunak besar punya celah keamanan atau menjadi korban peretasan, termasuk beberapa produk yang Netflix, PayPal, dan Walmart pakai.
Quest Diagnostics, yang menjalankan tes laboratorium bagi sepertiga orang dewasa Amerika setiap tahun, ikut mengungkapkan bahwa perusahaannya menjadi korban peretasan. Intuit dan MGM Resorts termasuk pengguna platform cloud Railway, yang juga menjadi sasaran peretasan. Sam Rubin, wakil presiden senior Palo Alto Networks, mengaku belum sempat memantau kasus Railway di tengah pekan yang sangat sibuk.
Sebagian pakar keamanan siber menyebut rangkaian insiden ini sebagai “Oktober Hitam”. Yang lebih mengkhawatirkan, tahun depan orang mungkin mengingat peristiwa semacam ini sebagai hal normal, bahkan biasa saja.
Matthew Prince, CEO Cloudflare, perusahaan infrastruktur dan keamanan internet, memperkirakan frekuensinya akan naik. Menurut dia, kisah yang terasa baru sekarang akan terasa seperti kejadian mingguan dalam beberapa bulan. Prince juga mengaku tahu masih ada pengumuman kerentanan lain yang akan menyusul dalam waktu dekat.
Bug Puluhan Tahun dan Rasa Aman yang Palsu
Selama satu hingga dua tahun mendatang, bahkan mungkin lebih lama, internet kemungkinan terasa tidak menentu dan lebih berbahaya daripada dugaan selama ini. Perangkat lunak yang lahir tanpa banyak tinjauan atau pengawasan menyimpan tumpukan bug berusia puluhan tahun. Selama peretas terampil hanya segelintir, keadaan itu kurang lebih masih aman.
Dua dekade belakangan, perusahaan, pemerintah, dan individu terbuai rasa aman yang palsu. Orang jarang ragu menyerahkan data kartu kredit kepada situs restoran atau toko suvenir setempat, dan memberi alamat rumah serta nomor telepon pada survei pelanggan apa saja. Padahal internet selalu menjadi tempat yang berbahaya.
Agen AI Menjadi Pasukan Peretas Murah
Pelaku kini bisa menggerakkan agen AI layaknya pasukan peretas berbiaya murah dan nyaris tanpa batas. Selama beberapa bulan belakangan, menurut Rubin, model sumber terbuka, yang tersedia gratis tanpa batasan penggunaan, makin mahir menemukan kerentanan dan mengotomatiskan serangan.
Aaf Afiatna (Aura Pet) adalah seorang WordPress Developer, Administrator IT, dan penggerak di balik infrastruktur berbagai portal media digital PT Arina Duta Sehati. Ia memiliki ketertarikan mendalam pada rekayasa sistem tingkat rendah, implementasi AI on-device, dan pengembangan proyek open-source seperti Neural Standby Kernel (NSK). Saat tidak sedang berurusan dengan server atau kode, ia aktif mengeksplorasi ekosistem Web3 dan berbagi wawasan melalui channel YouTube CryptoFansWorld.
Sumber: https://infotekno.net/peretasan-berbasis-ai-celah-php/