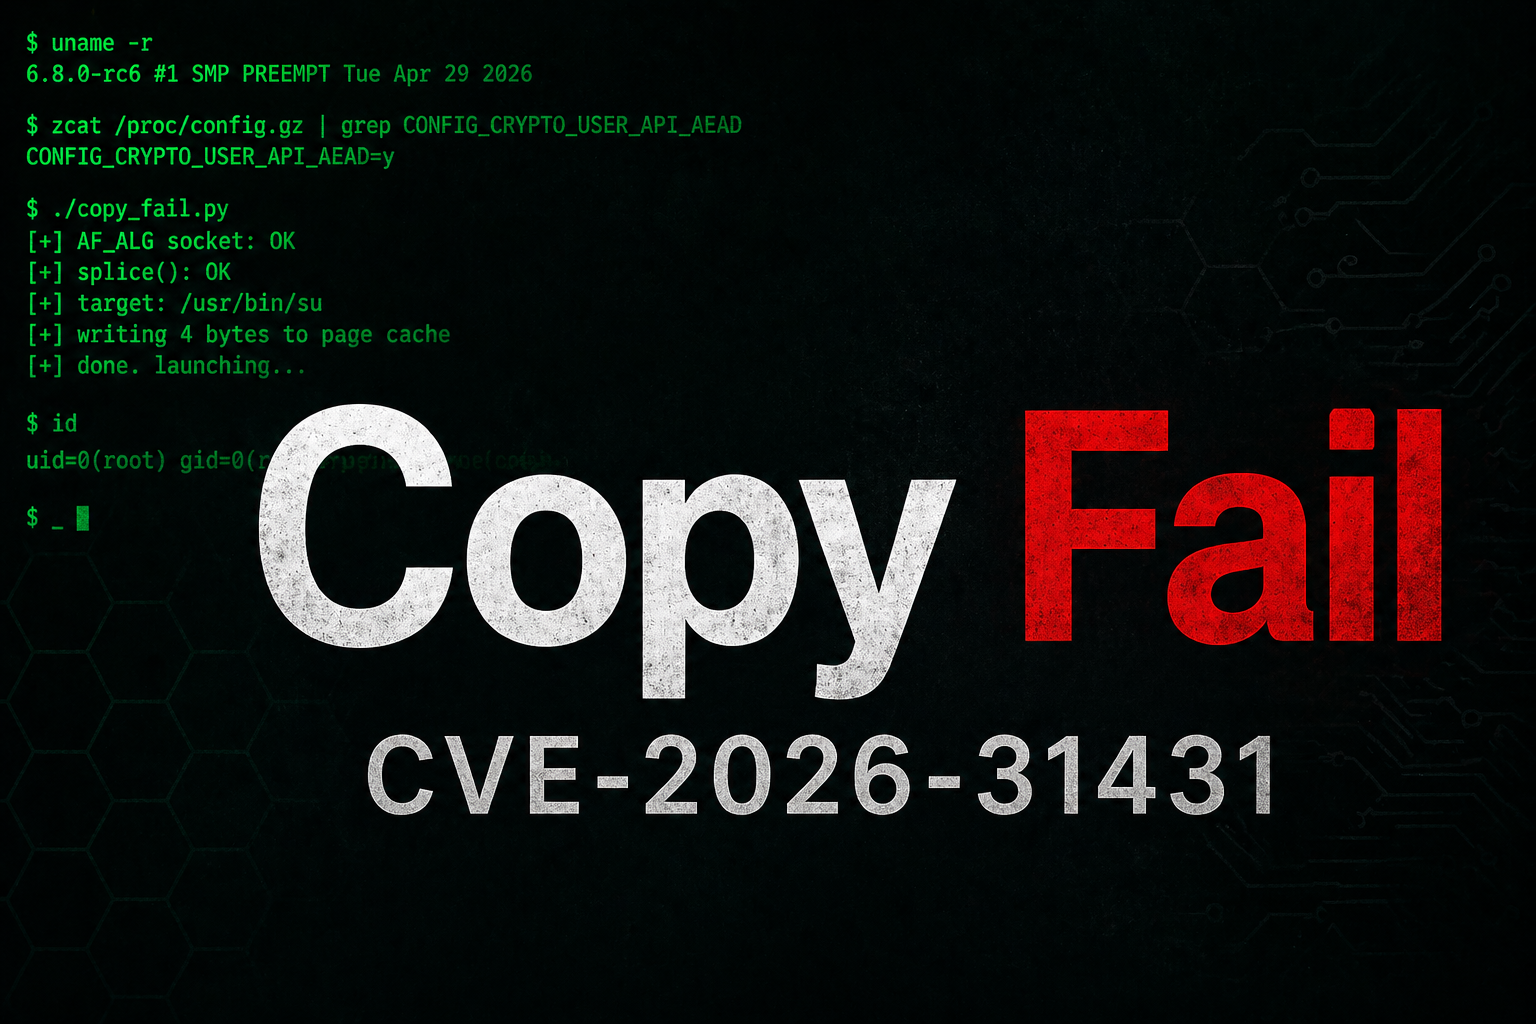
Di sinilah serangan terjadi. Penyerang menyuntikkan (splice) potongan dari file executable yang mereka miliki — dalam contoh paling jelas adalah binary su — sebagai tag enkripsi. Karena algif_aead tidak menyalin data melainkan hanya mereferensikannya, halaman memori dari binary su tersebut kini secara teknis menjadi bagian dari buffer output.
Algoritma enkripsi authencesn kemudian melakukan penulisan 4 byte pada offset tetap di buffer outputnya. Karena buffer tersebut kini adalah halaman memori dari su yang di-cache oleh kernel, penulisan itu langsung memodifikasi binary yang sedang di-cache — bukan di disk, melainkan murni di memori.
Saat pengguna menjalankan su setelah eksploitasi, binary yang telah terkorupsi di memori itu dieksekusi — dan akses root diserahkan begitu saja. Tidak ada penulisan ke disk yang terjadi, sehingga tool forensik berbasis integritas file konvensional tidak akan mendeteksi anomali apapun.
Cara Memeriksa Apakah Sistem Anda Rentan
Untuk memverifikasi apakah server atau mesin Linux Anda terdampak, peneliti Xint Code menyediakan skrip proof-of-concept. Kode sumbernya tersedia secara publik untuk diinspeksi sebelum dijalankan — sebuah langkah yang sangat dianjurkan sebelum mengeksekusi skrip apapun dari sumber daring.
Xint Code mengungkap bahwa mereka menemukan kerentanan ini dengan bantuan asisten kecerdasan buatan. Mengingat kode sumber kernel Linux bersifat publik, tim tersebut menilai pengungkapan cepat lebih prudent daripada menahan informasi — karena secara teori, penyerang yang cukup serius pun dapat menemukannya melalui jalur yang sama.
Mitigasi Sebelum Patch Distribusi Tersedia
Jika distribusi Linux Anda belum menyediakan patch resmi, ada dua jalur mitigasi yang dapat diterapkan tergantung pada konfigurasi kernel.
Jika algif_aead dimuat sebagai modul kernel, cukup jalankan perintah berikut untuk menonaktifkannya:
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif.confJika algif_aead dikompilasi langsung ke dalam inti kernel — seperti yang terjadi pada RHEL dan WSL2 — pendekatan di atas tidak berlaku. Dalam kondisi ini, satu-satunya mitigasi yang tersedia adalah melarang pengguna untuk membuka soket AF_ALG sejak awal, melalui profil seccomp, AppArmor, atau SELinux sesuai dengan stack keamanan yang digunakan pada sistem bersangkutan.
Prioritaskan langkah ini pada server multi-pengguna, node Kubernetes, dan environment CI/CD sebelum patch distribusi resmi tersedia dan terdeploy.
FAQ
Q: Apa itu CVE-2026-31431 di Linux?
A: CVE-2026-31431 adalah kerentanan eskalasi hak istimewa lokal di kernel Linux yang memungkinkan pengguna biasa tanpa hak administrator mendapatkan akses root secara instan, melalui eksploitasi optimasi kriptografi yang cacat di fungsi algif_aead. Celah ini ada sejak 2017.
Aaf Afiatna (Aura OS) adalah seorang WordPress Developer, Administrator IT, dan penggerak di balik infrastruktur berbagai portal media digital PT Arina Duta Sehati. Ia memiliki ketertarikan mendalam pada rekayasa sistem tingkat rendah, implementasi AI on-device, dan pengembangan proyek open-source seperti Neural Standby Kernel (NSK). Saat tidak sedang berurusan dengan server atau kode, ia aktif mengeksplorasi ekosistem Web3 dan berbagi wawasan melalui channel YouTube CryptoFansWorld.