Daftar isi
Celah Zoom Windows Dapat Memicu Eskalasi Hak Akses Lewat Jaringan
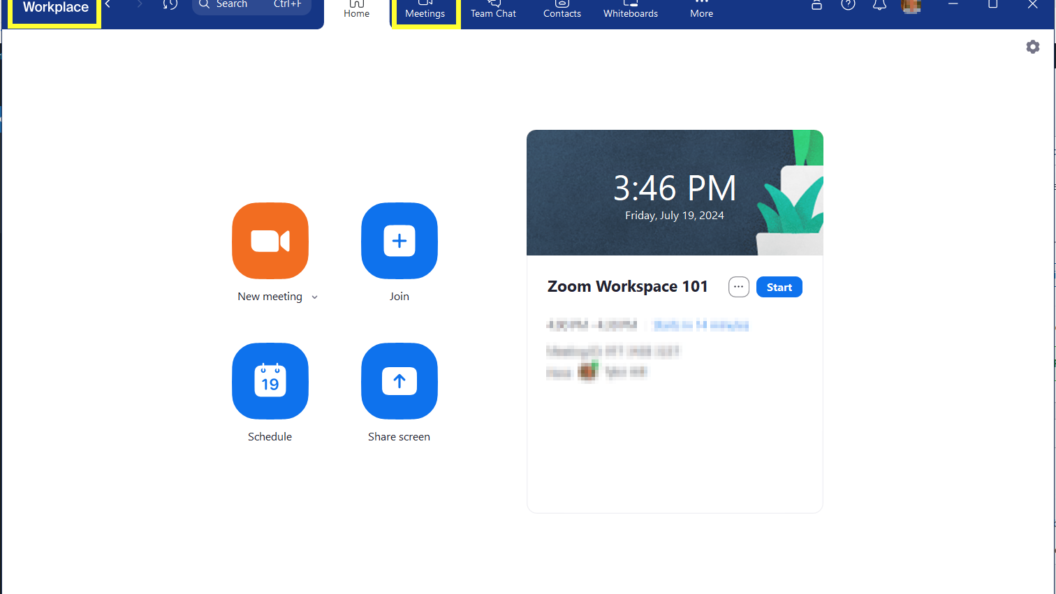
INFO TEKNO> Zoom merilis pembaruan untuk menambal dua celah keamanan Zoom Workplace di Windows. Salah satunya, CVE-2026-108186 berskor CVSS 9,6, dapat memungkinkan pengguna tanpa autentikasi melakukan eskalasi hak akses lewat jaringan.
Zoom merinci kedua celah itu dalam buletin keamanannya:
- CVE-2026-108186, skor CVSS 9,6. Penyebabnya validasi input yang tidak tepat. Pengguna tanpa autentikasi dapat melakukan eskalasi hak akses lewat akses jaringan. Versi terdampak: mulai 7.1.0 hingga sebelum 7.1.8.
- CVE-2026-108187, skor CVSS 8,1. Penyebabnya kesalahan validasi asal. Pengguna tanpa autentikasi dapat melakukan eskalasi hak akses lewat akses jaringan. Versi terdampak: sebelum 7.1.5.
Pemanfaatan salah satu celah itu dapat memungkinkan penyerang jarak jauh meningkatkan hak akses tanpa izin atau akses khusus.
CVSS adalah skala keparahan kerentanan dengan skor maksimal 10. Eskalasi hak akses (privilege escalation) berarti penyerang memperoleh wewenang lebih tinggi daripada yang semestinya.
Pada awal Juli, Zoom merilis perbaikan untuk celah lain di Zoom Workplace untuk Windows, CVE-2026-53412 dengan skor CVSS 9,8. Celah validasi input yang tidak tepat itu dapat memungkinkan pengguna tanpa autentikasi mengambil alih akun.
Menurut The Hacker News, Zoom tidak menyebut adanya eksploitasi di lapangan. Pengguna disarankan memasang patch terbaru untuk mengurangi potensi ancaman.
FAQ
Q: Apa itu CVE-2026-108186 di Zoom Workplace?
A: CVE-2026-108186 adalah kerentanan validasi input yang tidak tepat di Zoom Workplace untuk Windows, dengan skor CVSS 9,6. Celah ini dapat memungkinkan pengguna tanpa autentikasi melakukan eskalasi hak akses lewat akses jaringan. Versi yang terdampak mulai 7.1.0 hingga sebelum 7.1.8. Zoom telah merilis pembaruan untuk mengatasinya.
Q: Versi Zoom Workplace mana yang terdampak dua celah ini?
A: CVE-2026-108186 berdampak pada Zoom Workplace untuk Windows versi mulai 7.1.0 dan sebelum 7.1.8. CVE-2026-108187, kerentanan validasi asal berskor CVSS 8,1, memengaruhi versi Windows sebelum 7.1.5. Zoom telah merilis pembaruan perangkat lunak untuk mengatasi keduanya, yang tercantum dalam buletin keamanan Zoom.
Q: Apakah celah Zoom Workplace ini sudah dieksploitasi?
A: Menurut The Hacker News, Zoom tidak menyebut adanya kerentanan yang dieksploitasi di lapangan. Meski begitu, pengguna disarankan memasang patch terbaru untuk mengurangi potensi ancaman. Pada awal Juli, Zoom juga memperbaiki celah lain di Zoom Workplace untuk Windows, CVE-2026-53412 dengan skor CVSS 9,8.
Q: Apa dampaknya jika celah ini dimanfaatkan penyerang?
A: Penyerang jarak jauh dapat meningkatkan hak akses tanpa memerlukan izin atau akses khusus. Kedua celah, CVE-2026-108186 dengan CVSS 9,6 dan CVE-2026-108187 dengan CVSS 8,1, sama-sama memungkinkan pengguna tanpa autentikasi melakukan eskalasi hak akses lewat akses jaringan. Eskalasi hak akses berarti penyerang memperoleh wewenang lebih tinggi daripada yang semestinya.
Aaf Afiatna (Aura Pet) adalah seorang WordPress Developer, Administrator IT, dan penggerak di balik infrastruktur berbagai portal media digital PT Arina Duta Sehati. Ia memiliki ketertarikan mendalam pada rekayasa sistem tingkat rendah, implementasi AI on-device, dan pengembangan proyek open-source seperti Neural Standby Kernel (NSK). Saat tidak sedang berurusan dengan server atau kode, ia aktif mengeksplorasi ekosistem Web3 dan berbagi wawasan melalui channel YouTube CryptoFansWorld.
Sumber: https://infotekno.net/celah-keamanan-zoom-workplace-windows/