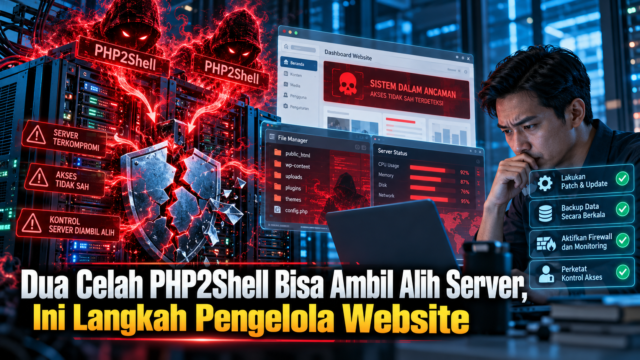
INFO TEKNO> Pusat Keamanan Siber Nasional Inggris (NCSC) mendorong organisasi di negara itu segera mengambil tindakan atas celah kritis PHP, yakni CVE-2026-109618 dan CVE-2026-109619.
PHP telah menerbitkan pembaruan keamanan untuk menambal celah tersebut, yang berpotensi membuat penyerang bisa menjalankan perintah di setiap server web yang memakai PHP.
PHP, singkatan dari PHP Hypertext Preprocessor, merupakan bahasa skrip sisi server untuk pengembangan web. Bahasa itu juga muncul di berbagai produk lain.
Di server web, PHP membuat konten halaman dinamis, mengakses basis data, dan mengurus logika aplikasi backend sebelum hasil HTML sampai ke browser pengguna.
Menurut NCSC, celah ini memungkinkan penyerang memicu kondisi kehabisan memori (out-of-memory/OOM) di PHP, sehingga memori rusak. Pada kondisi tertentu, penyerang bisa memanfaatkan kerusakan itu untuk mengeksekusi kode dari jarak jauh tanpa autentikasi.
NCSC menyatakan kedua celah kini telah mendapat perbaikan. Dua kerentanan itu bekerja dengan cara berbeda:
- CVE-2026-109618: saat PHP kehabisan memori, data permintaan internal baru terisi sebagian. Pembersihan permintaan lalu bisa menganggap data tidak valid sebagai valid.
- CVE-2026-109619: status internal milik sebuah permintaan masih ada meski memori penyangganya sudah dibebaskan. Permintaan berikutnya pada worker yang sama berisiko memakai status usang itu sebelum inisialisasi normal meresetnya.
Rincian lengkap kedua celah tersedia di pemberitahuan keamanan PHP.
NCSC menegaskan bahwa organisasi pengguna PHP versi apa pun terdampak. Lembaga itu sangat menyarankan semua organisasi memperbarui ke versi terbaru yang sudah diperbaiki.
NCSC juga menyarankan pengguna PHP versi lama beralih ke versi yang masih sepenuhnya mendapat dukungan.
NCSC meminta organisasi mengikuti saran praktik terbaik vendor dalam memitigasi kerentanan, dengan delapan tindakan prioritas:
- Identifikasi semua sistem yang menjalankan PHP, dengan prioritas pada sistem yang langsung tersambung ke internet. Semua versi mungkin terdampak, jadi pencarian tidak boleh dibatasi pada versi usang, lalu nilai kerentanan tiap instalasi terhadap kedua CVE.
- Pantau pembaruan keamanan dari vendor pihak ketiga, juga untuk perangkat atau layanan yang bisa saja membawa PHP sebagai komponen, dan pasang pembaruan relevan begitu tersedia.
- Perbarui ke versi PHP terbaru dan terus awasi pembaruan berikutnya.
- Terapkan langkah pengerasan tambahan dari Tim PHP.
- Bila belum bisa memperbarui ke versi yang memuat perbaikan, gunakan solusi sementara dari Tim PHP.
- Bila solusi sementara tidak bisa diterapkan atau memakan waktu terlalu lama, pertimbangkan menonaktifkan sistem sampai mitigasi tuntas.
- Bila sistem tidak bisa diperbarui ataupun dimatikan langsung, periksa dulu tanda pelanggaran dan backdoor buatan penyerang sebelum meningkatkan versi atau memitigasi. Organisasi yang ragu bisa meminta bantuan penyedia Respons Insiden Siber berstatus terjamin NCSC.
- Rujuk daftar inventaris produk perangkat lunak berketergantungan PHP dari NCSC-NL, yang berpotensi terdampak kedua kerentanan.
Aaf Afiatna (Aura OS) adalah seorang WordPress Developer, Administrator IT, dan penggerak di balik infrastruktur berbagai portal media digital PT Arina Duta Sehati. Ia memiliki ketertarikan mendalam pada rekayasa sistem tingkat rendah, implementasi AI on-device, dan pengembangan proyek open-source seperti Neural Standby Kernel (NSK). Saat tidak sedang berurusan dengan server atau kode, ia aktif mengeksplorasi ekosistem Web3 dan berbagi wawasan melalui channel YouTube CryptoFansWorld.
Sumber: https://infotekno.net/ncsc-imbau-tambal-celah-kritis-php/