Daftar isi
Komdigi Minta Operator Terus Uji Keamanan Registrasi Biometrik
INFO TEKNO> Kementerian Komunikasi dan Digital (Komdigi) mengungkap percobaan mengakali registrasi biometrik kartu SIM lewat foto KTP hasil deepfake dan rekaman video. Menurut Komdigi, sistem operator mendeteksi percobaan itu dan menolak registrasinya.
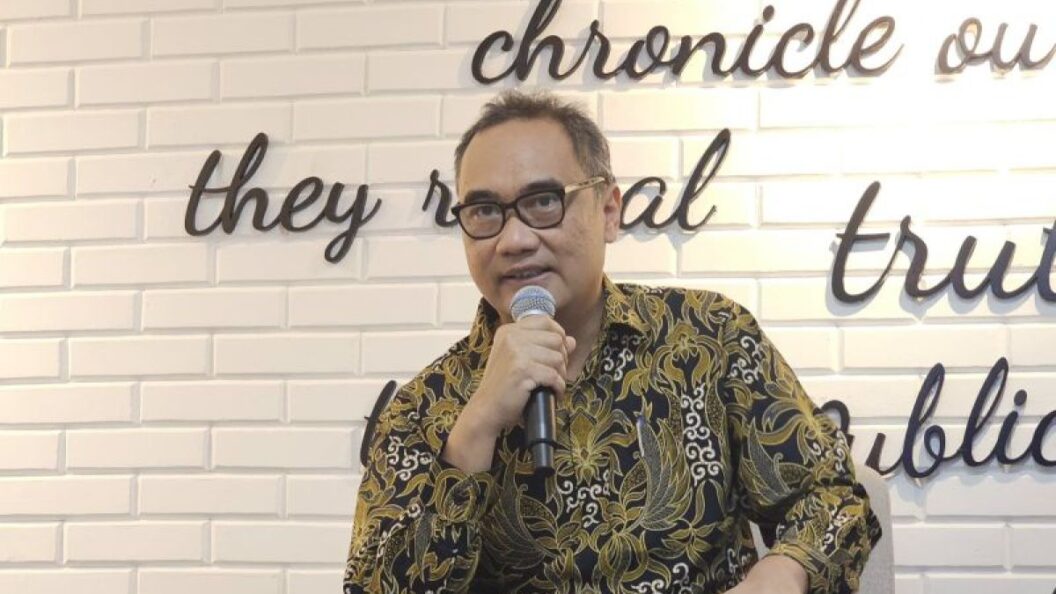
Dany Suwardany, Direktur Pengendalian Ekosistem Digital Komdigi, mengatakan pihaknya menemukan sejumlah percobaan manipulasi dalam registrasi biometrik. Ia menyampaikannya dalam acara Ngopi Komdigi di Jakarta, Jumat (13/11/2026).
Salah satu modusnya mengambil foto dari KTP lalu mengubahnya dengan teknologi deepfake. Modus lain memasukkan rekaman video lewat portal registrasi operator seluler untuk mengakali pengambilan foto wajah secara langsung.
Deepfake adalah teknik berbasis kecerdasan buatan (AI) yang memalsukan wajah atau suara sehingga tampak asli. Foto di KTP memuat wajah pemilik, dan menurut Dany foto itulah yang pelaku ubah.
Portal registrasi operator seluler adalah situs tempat calon pelanggan mengisi data dan mengambil foto wajah saat mengaktifkan nomor.
“Masih ada oknum-oknum, baik di pelapak ataupun perorangan, yang mencoba mengakali proses foto di web registrasi operator seluler dengan mengambil foto dari KTP, kemudian dimodifikasi dengan teknologi deepfake. Ada juga yang melakukan perekaman foto melalui video,” ujar Dany.
Pelapak adalah pedagang, termasuk penjual di lapak daring. Dany tidak menyebut nama pelapak, perorangan, maupun operator seluler yang terlibat.
Dany memakai kata “oknum” untuk menyebut pelaku. Ia tidak menyebut jumlah pelaku maupun apakah mereka bekerja sendiri atau berkelompok.
Menurut Dany, sistem keamanan operator seluler sejauh ini bisa mengantisipasi upaya tersebut. Percobaan dengan foto maupun rekaman video terdeteksi, sehingga registrasi berakhir dengan penolakan.
Operator memakai teknologi liveness detection untuk memastikan calon pelanggan mengambil foto secara langsung, bukan memakai gambar atau rekaman yang sudah ada.
Liveness detection memeriksa apakah wajah di kamera milik orang yang hadir langsung, bukan foto, layar, atau video.
Operator juga memakai Presentation Attack Detection (PAD) level 2 untuk menangkap upaya penyamaran atau manipulasi saat verifikasi biometrik. PAD mendeteksi serangan presentasi, yaitu upaya menipu sensor biometrik dengan foto, video, topeng, atau tiruan lain.
Dany tidak menjelaskan arti “level 2” dalam sistem tersebut. Ia hanya menyebut sistem itu bagian dari pengamanan registrasi biometrik.
Dany menyebut sistem itu bersandar pada standar ISO/IEC 27001 soal keamanan informasi dan ISO/IEC 30107 soal deteksi serangan presentasi biometrik.
ISO/IEC 27001 adalah standar internasional sistem manajemen keamanan informasi. ISO/IEC 30107 adalah rangkaian standar internasional tentang deteksi serangan presentasi pada sistem biometrik.
“Isu-isu terhadap ada yang mencoba menggunakan foto-foto yang bukan live, baik itu secara perekaman ataupun foto KTP yang dimodifikasi dengan teknologi deepfake dan lain-lain, itu sudah bisa diantisipasi. Artinya ditolak, tidak dapat melakukan registrasi secara biometrik,” jelasnya.
Aaf Afiatna (Aura Pet) adalah seorang WordPress Developer, Administrator IT, dan penggerak di balik infrastruktur berbagai portal media digital PT Arina Duta Sehati. Ia memiliki ketertarikan mendalam pada rekayasa sistem tingkat rendah, implementasi AI on-device, dan pengembangan proyek open-source seperti Neural Standby Kernel (NSK). Saat tidak sedang berurusan dengan server atau kode, ia aktif mengeksplorasi ekosistem Web3 dan berbagi wawasan melalui channel YouTube CryptoFansWorld.
Sumber: https://infotekno.net/registrasi-biometrik-kartu-sim-deepfake-komdigi/